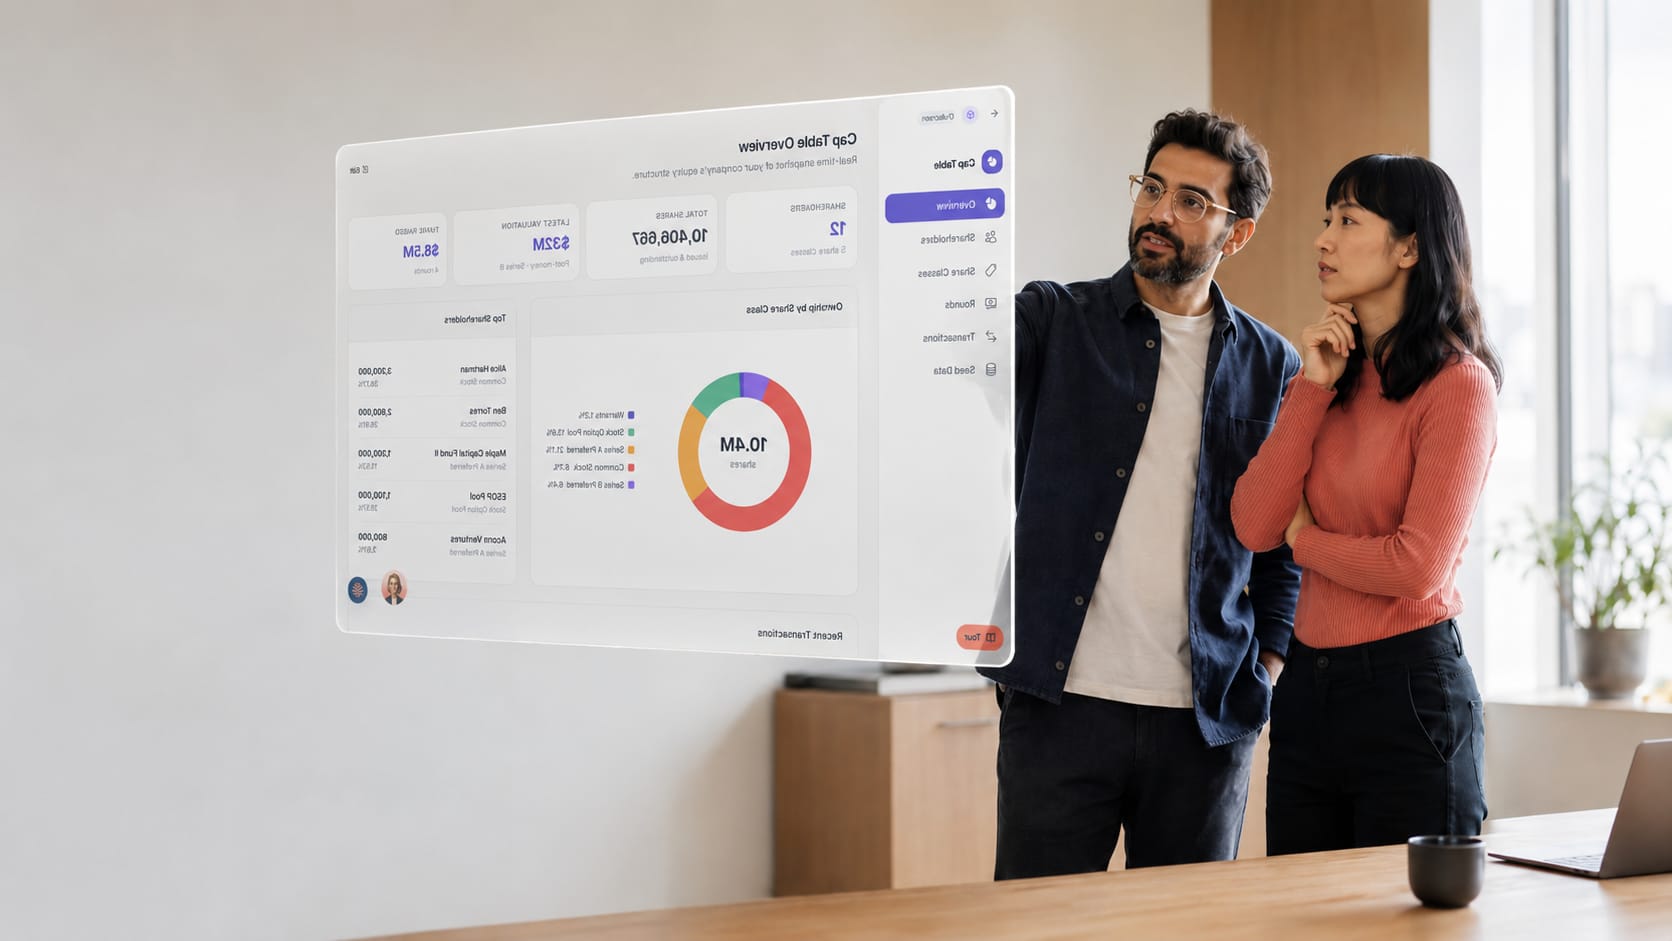
Os agentes trabalham dentro dos workflows
Cada agente tem um objetivo, entradas e saídas definidas e ferramentas com acesso delimitado, e age apenas dentro do processo a que pertence.
Segurança
A Mogno é um AI Operating System governado. Cada app, agente, workflow e integração roda sob um mesmo modelo de isolamento por tenant, permissões, aprovações humanas, credenciais criptografadas e auditoria. Assim o negócio avança rápido, enquanto a TI mantém o controle dos dados, da segurança e do que entra em produção.
Feito para a revisão de segurança: isolamento por tenant, acesso por perfil, credenciais criptografadas, código em sandbox, aprovações humanas e auditoria completa.
Governança
IA sem governança gera exposição real: ações sem aprovação, credenciais no lugar errado e código que ninguém revisou. A Mogno fecha essa lacuna transformando os controles em arquitetura. Apps, agentes, workflows, dados e integrações compartilham o mesmo modelo de tenant, permissões e auditoria desde o primeiro app, e nada chega à produção fora dele.
Ativo por padrão
Governança de IA
Os agentes da Mogno são participantes governados de um processo, não um chat à parte. Eles propõem, resumem, extraem, comparam e preparam, e a governança decide o que cada um pode executar sozinho.
Cada agente tem um objetivo, entradas e saídas definidas e ferramentas com acesso delimitado, e age apenas dentro do processo a que pertence.
Aprovar um pagamento, um contrato ou uma gravação no sistema de registro sempre espera uma pessoa designada, conforme a política.
Cada agente acessa apenas as tabelas, arquivos e sistemas que lhe foram concedidos, e nada além disso.
Cada ação que um agente realiza é registrada com seu contexto e resultado, para revisar qualquer decisão depois.
Padrão corporativo
As perguntas que os seus times de segurança, dados e infraestrutura fazem a qualquer fornecedor, respondidas logo de saída: como o dado é protegido, o que acontece quando algo falha, como os incidentes são tratados e como as integrações ficam sob controle.
Como a governança é configurada
Primeiro são configurados os workspaces e ambientes, os perfis e permissões, as políticas de credenciais e dados e as integrações autorizadas.
A segurança revisa permissões, aprovações e o que cada app e agente pode acessar, e dá o aval antes de publicar.
O workflow chega à produção com registro, aprovações e observabilidade ativos desde a primeira execução.
As trilhas de auditoria, os runbooks e as respostas ao seu questionário de segurança apoiam a revisão, e o mesmo modelo segue para o próximo workflow.
Perguntas frequentes
Cada cliente roda no próprio tenant, com os dados relacionais em esquemas dedicados e o tenant sempre identificado pela sessão no servidor, e por isso os dados de um cliente nunca se misturam com os de outro.
Pela plataforma, sob os mesmos controles de todo o resto. Os agentes veem só os dados que os seus acessos permitem, as credenciais ficam fora do contexto do modelo e toda chamada ao modelo fica rastreada, com uso e custo de tokens visíveis para a TI.
As credenciais são criptografadas em repouso e usadas no servidor só no momento da execução. Elas nunca entram no contexto do agente nem no código do app, e a visibilidade é limitada por workspace.
O código personalizado é verificado contra padrões perigosos antes de ser salvo e roda em um sandbox isolado, e os apps gerados recebem proteção contra os padrões de injeção mais comuns no momento do build.
Sem lock-in. Seus apps e dados continuam sendo seus, e você pode exportá-los quando quiser. Você também não fica preso à identidade nem ao stack de modelos de uma única nuvem.
Sim. Respondemos ao seu questionário de segurança e podemos compartilhar um pacote de arquitetura e runbooks durante a avaliação, junto com um piloto com limites de dados acordados e critérios de sucesso definidos.
A Mogno roda sobre infraestrutura de nuvem corporativa, e os limites de dados e a residência do seu workspace são acordados antes do piloto, para que você saiba onde os seus dados ficam.
Não. A Mogno orquestra a IA dentro dos seus workflows, não treina modelos com os seus dados.
Comece
Veja, em uma demonstração ao vivo, como a Mogno executa apps, agentes e workflows sob um mesmo modelo governado, com o isolamento por tenant, as aprovações e a auditoria de que o seu time de segurança precisa.